「ご自身のアカウントから送信されたアクティビティについて」という件名のメールが届きました。
Yahoo!のセキュリティチームを名乗っており、
ご利用のアカウントから、通常とは異なる操作が行われたことが確認されています。
といった内容が書かれています。
さらに、メールの差出人が自分自身のメールアドレスになっていたため、「自分のアカウントが乗っ取られたのでは?」と不安になる人もいるかもしれません。
しかし、このメールを確認すると、Yahoo!公式のメールとは考えにくい不審な点がありました。
結論:このメールはフィッシングメールの可能性が高い
先に結論を書くと、今回届いたメールはYahoo!を装って偽サイトへ誘導するフィッシングメールの可能性が高いと考えられます。
特に注意したいのが、メール本文にある「アカウントアクティビティを確認する」というリンクです。
実際に届いたメールでは、リンク先がYahoo!のドメインではありませんでした。
そのため、このメールを受け取った場合は、メール内のリンクをクリックしないことをおすすめします。
実際に届いたメールの内容
今回届いたメールは以下のような内容でした。
件名:ご自身のアカウントから送信されたアクティビティについて
重要なお知らせ
ご利用のアカウントから、通常とは異なる操作が行われたことが確認されています。
また、このメールは、お客様ご自身のアカウントから送信されたものとして記録されています。この操作やメールの送信に心当たりがない場合は、アカウントの利用状況をご確認ください。
以下のリンクから、最近のアカウントアクティビティをご確認いただけます。
アカウントアクティビティを確認する
確認の際には、最近のログイン状況およびアカウントから行われた操作をご確認ください。
心当たりのないアクティビティが確認された場合は、アカウントのセキュリティ設定をご確認ください。
セキュリティ設定を確認する
yahoo.co.jp セキュリティチーム
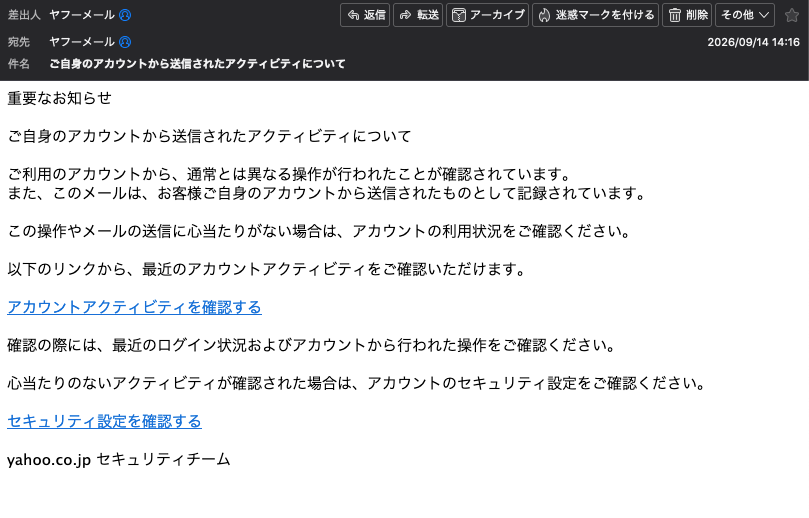
一見すると、Yahoo!から送られてきたセキュリティ通知のように見えます。
しかし、リンク先を確認すると不自然な点がありました。
一番怪しいのはリンク先
今回のメールに記載されていたリンクは、
cupigociv.z19.web.core.windows.net/hbh7c89t/というURLでした。
注目したいのは、
web.core.windows.netという部分です。
Yahoo!のセキュリティに関するメールなのに、リンク先がYahoo!のドメインではありません。
これは非常に大きな不審点です。
少なくとも、メールに書かれている「Yahoo!セキュリティチーム」という差出人名だけを見て、リンクを信用するべきではありません。
「web.core.windows.net」って危険なサイトなの?
ここは少し注意が必要です。
web.core.windows.net は、Microsoft Azureで利用されている正規のドメインです。
Azure Storageには静的Webサイトを公開する機能があり、web.core.windows.net を使用したWebサイトが作られることがあります。
そのため、
web.core.windows.net=詐欺サイト
という意味ではありません。
問題なのは、正規のクラウドサービスを第三者が悪用することがあるという点です。
実際、Broadcomは2026年2月に、Microsoft Azureの静的Webサイト機能を悪用し、日本のユーザーを狙った詐欺キャンペーンについて報告しています。
今回届いたメールのURLも同じAzure系のドメインを使用しているため、注意が必要です。
なぜメールごとにURLが違う?
今回、実は同じようなメールが何通も届いていました。
それぞれのメールに記載されていたURLを確認すると、以下のようになっています。
yucucacuf.z28.web.core.windows.net/1l4cgk5dq/
sefutefe.z36.web.core.windows.net/ddea3/
sigisubayu.z1.web.core.windows.net/rsttksst7/
cupigociv.z19.web.core.windows.net/hbh7c89t/
ceruguru.z33.web.core.windows.net/tizojpv/
lezonala.z7.web.core.windows.net/a8sc3m27/
rutivego.z1.web.core.windows.net/o939xp0/
URLを並べてみると、ある共通点があることが分かります。
共通している部分
web.core.windows.net毎回違う部分
yucucacuf.z28
sefutefe.z36
sigisubayu.z1
cupigociv.z19
ceruguru.z33
lezonala.z7
rutivego.z1このように、web.core.windows.net は共通しているものの、その前のサブドメイン部分がメールごとに異なっています。
これは、複数のAzure上のサイトをフィッシングメールの誘導先として使い分けている可能性を考えさせる特徴です。
ただし、今回確認した7つのURLがすべて同じ攻撃者によるものなのか、メールだけから断定することはできません。
差出人が「自分のメールアドレス」になっているけど大丈夫?
今回、この部分が一番不安になるところだと思います。
自分のメールアドレスからメールが届いた
↓
自分のアカウントから送信された?
↓
アカウントを乗っ取られた?
と考えてしまいますよね。
しかし、差出人が自分のアドレスになっているだけでは、アカウントが乗っ取られたとは判断できません。
メールの「差出人」は偽装されることがある
メールの送信時には、差出人(From)として表示されるメールアドレスが偽装されることがあります。
そのため、メールの差出人が自分自身のメールアドレスになっていたとしても、
「自分のメールアドレスから届いた」=「自分のメールアカウントから実際に送信された」
とは限りません。
今回のようなフィッシングメールでは、差出人を自分のメールアドレスに偽装することで、「自分のアカウントが乗っ取られたのでは?」と受信者に思わせ、不安を煽ってリンクをクリックさせようとしている可能性があります。
ただし、今回のメールが実際にどのサーバーから送信されたのか、差出人情報がどのように偽装されたのかまでは、メール本文だけでは判断できません。
本当に自分のアカウントから送信されたか確認したい場合は、メールのヘッダー情報や、公式サービス側の送信履歴などを確認する必要があります。
したがって、「差出人が自分だからアカウントが乗っ取られた」と慌てる必要はありません
このメールが届いたらどうすればいい?
基本的には以下の対応で問題ありません。
メール内のリンクをクリックしない
「アカウントアクティビティを確認する」や「セキュリティ設定を確認する」と書かれていても、メール内のリンクを使って確認する必要はありません。
本当に心配なら公式サイトから確認する
Yahoo!アカウントに異常がないか確認したい場合は、メール内のリンクではなく、自分でYahoo!の公式サイトや公式アプリを開いて確認しましょう。
メールからではなく、普段利用している方法でYahoo!にアクセスするのが安全です。
メールは削除する
リンクをクリックしておらず、特に心当たりもないのであれば、メールを削除して問題ありません。
もしリンクをクリックしてしまったら?
リンクをクリックしただけで必ず被害に遭うとは限りません。
ただし、リンク先でYahoo!のIDやパスワードなどを入力してしまった場合は注意が必要です。
その場合は、メールのリンク先ではなく、Yahoo!の公式サイトからパスワードを変更するなどの対応を行いましょう。
また、不審なログイン履歴などがないか、公式サイトからアカウントのセキュリティ情報を確認することもおすすめします。
まとめ
今回届いた「ご自身のアカウントから送信されたアクティビティについて」というメールには、いくつかの不審な点がありました。
- Yahoo!のセキュリティチームを名乗っている
- 「通常とは異なる操作」と不安を煽っている
- アカウントアクティビティの確認を促している
- Yahoo!とは異なるドメインへ誘導している
web.core.windows.netのURLが使用されている- 複数のメールで異なるサブドメインが使われている
- 差出人が自分自身のメールアドレスになっている場合がある
特に、Yahoo!を名乗っているにもかかわらず、メール内のリンク先がYahoo!のドメインではないという点には注意したほうがよいでしょう。
web.core.windows.net 自体はMicrosoft Azureの正規サービスで使用されているドメインですが、正規のクラウドサービスが第三者によって悪用されるケースもあります。
今回のようなメールが届いた場合は、メール内のリンクをクリックせず、アカウントを確認する場合も公式サイトや公式アプリからアクセスするようにしましょう。
「差出人が自分になっている=自分のアカウントから本当に送信された」とは限らないという点も覚えておくと安心です。
コメント
9月16日、同じタイトルのメールが届きまして、検索して、このページを閲覧させて頂きました。
大変参考になり、心配事が解決されて感謝です。Fromの送信者が自分のアドレスという時点で、
怪しさ満点なんですが・・・初めてのパターンなので、
思わず検索してしまいました。
このまま開かず、メールは削除します。情報提供、ありがとうございました。